2026年9月7日安全观察:勒索事件处置中为何不宜立即删除样本、重装系统或覆盖磁盘?
勒索事件处置中,不应急于删除样本、重装系统或覆盖受影响磁盘 在2026年9月7日安全观察指出的勒索事...
2026-09-07
勒索事件处置中,不应急于删除样本、重装系统或覆盖受影响磁盘 在2026年9月7日安全观察指出的勒索事...
直接答案 离线备份若未启用不可变(immutable)保护或未在感染发生前完成断开,仍可能已被勒索病...
直接答案 离线备份若未启用写保护、不可变(immutable)或空气间隙(air-gapped)机制...
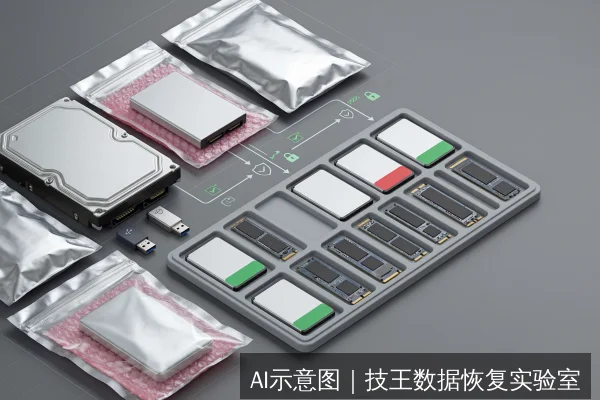
直接答案 在勒索事件处置中,急于删除样本、重装系统或覆盖受影响磁盘会永久破坏原始加密前的数据、勒索软...
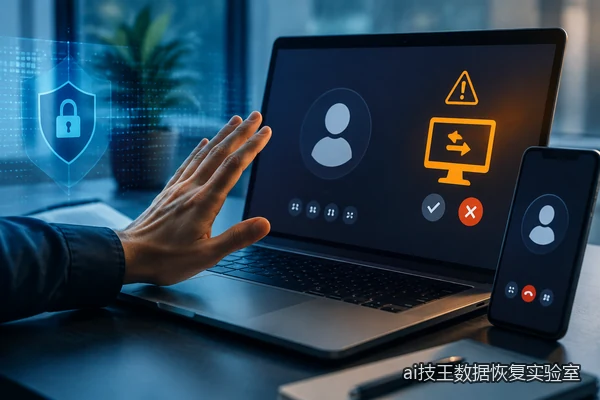
微软披露攻击者通过Teams外部联系冒充IT支持,诱导用户开放远程控制。本文说明识别方法、应急隔离顺...
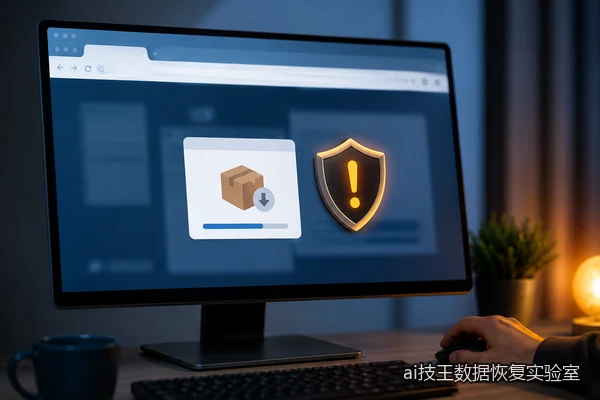
微软披露假冒软件下载网站向中文用户投放恶意安装包。若已经下载或运行,应先隔离终端、保留证据、核查账号...
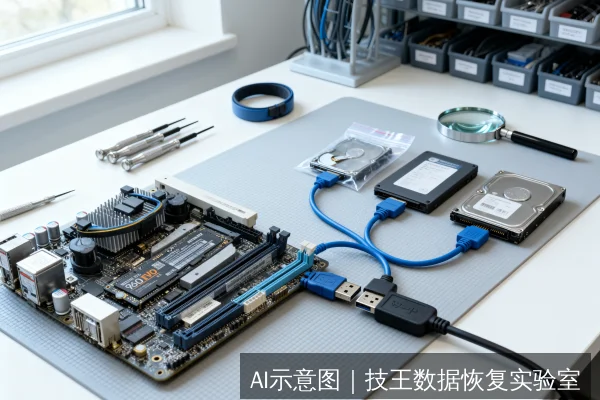
直接答案 在勒索事件处置中,急于删除样本、重装系统或覆盖受影响磁盘会永久破坏原始加密前的数据、勒索行...
直接答案 离线备份若未启用写保护、未物理隔离或未验证完整性,仍可能被勒索病毒污染;当前应立即停止将该...
虚拟机勒索恢复不能只看虚拟磁盘文件,还要保护配置、系统状态、应用一致性和管理平台。本文说明隔离、取证...
不可变备份能降低攻击者篡改恢复点的风险,但不能替代身份隔离、MFA、软删除和恢复演练。本文给出勒索事...
直接答案 离线备份若未启用不可变(immutable)或写保护机制,仍可能在连接主系统时被勒索病毒通...
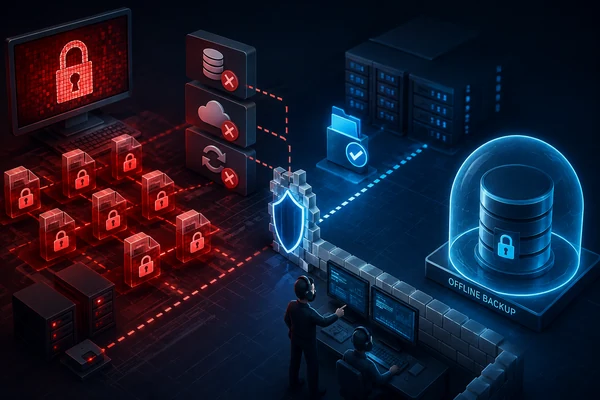
微软披露DeadLock勒索软件会针对备份、卷影副本和云同步相关服务。企业应从身份隔离、不可变备份和...