2026年8月31日安全观察:离线备份如何验证未被勒索病毒污染并防止恢复时二次感染?
直接答案 离线备份无法通过常规文件扫描或杀毒软件“自动验证”是否被勒索病毒污染。勒索病毒可能在加密前...
2026-08-31
直接答案 离线备份无法通过常规文件扫描或杀毒软件“自动验证”是否被勒索病毒污染。勒索病毒可能在加密前...
直接答案 在勒索事件处置中,立即删除样本、重装系统或覆盖受影响磁盘会不可逆地破坏原始加密前数据、日志...
直接答案 当备份服务器在2026年08月30日触发恶意软件告警时,应立即停止所有写入操作(包括自动快...
勒索事件处置中,不应立即删除样本、重装系统或覆盖受影响磁盘 在2026年8月30日安全观察所指出的勒...
直接答案 离线备份若在勒索病毒活跃期间未完全隔离(如曾短暂联网、被同一管理员账户访问、或与感染主机共...
立即断网、停止写入、保留原始日志——勒索病毒加密迹象出现后,首要动作不是恢复,而是遏制与取证 发现勒...
DeadLock勒索软件对数据恢复与备份工作的影响:当前风险与应对原则 DeadLock是一种使用R...
直接答案 微软Defender在128秒内拦截QNET勒索软件,表明终端防护可在加密前阻断攻击链,显...
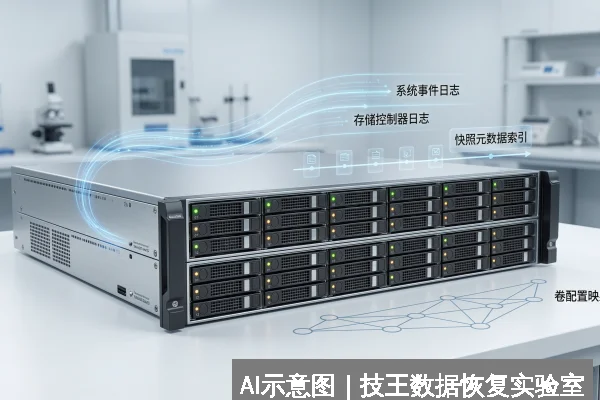
立即停止写入操作,优先隔离并完整保全原始存储介质及关联日志 备份服务器遭勒索病毒加密后,首要动作是立...
勒索病毒开始加密文件后,应立即隔离网络并停止写入 一旦发现勒索病毒正在加密文件(如大量文件扩展名被批...
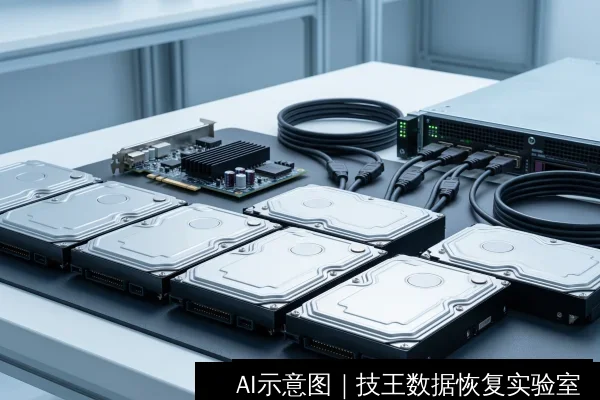
RAID初始化和强制上线分别可能造成什么数据风险? RAID初始化会**永久覆盖阵列元数据与原始用户...
RAID成员盘有坏扇区时,必须先做只读镜像 当RAID阵列中某块成员盘被检测出坏扇区,应立即停止任何...