Azure 备份中基于 Resource Guard 的多用户授权(MUA)配置与权限隔离最佳实践
2026-11-22 08:00:01 来源:技王数据恢复
MUA 通过 Resource Guard 实现关键操作的双重授权
Azure 备份利用多用户授权(MUA)为 Recovery Services vaults 和 Backup vaults 的关键操作增加保护层。系统通过另一个名为 Resource Guard 的 Azure 资源来确保关键操作仅在获得适当授权时执行。 www.sosit.com.cn
Resource Guard 与 Vault 的区域一致性要求
配置 MUA 时,必须确保 Resource Guard 与 Recovery Services vault 位于相同的 Azure 区域。这是系统执行授权检查的基础前提。 技王数据恢复
隔离策略:跨订阅或跨目录部署
为实现最大程度的隔离,用户可以选择将 Resource Guard 放置在相同目录中的另一个订阅里,或者放置在另一个目录中。资料明确建议,应在与位于同一区域且包含 Vault 的不同订阅或租户中创建 Resource Guard。 www.sosit.com.cn
权限隔离:禁止 Backup admin 拥有特定角色
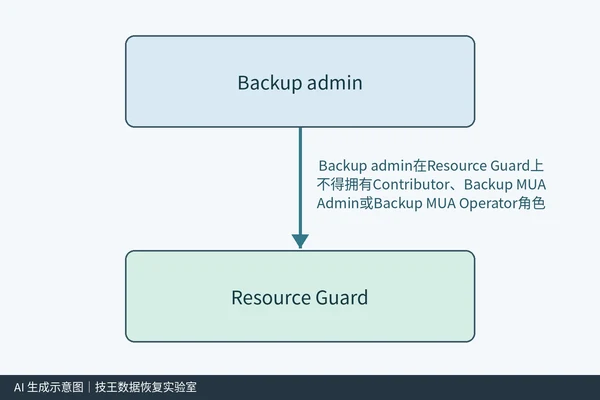
在 Resource Guard 上,必须确保 Backup admin 没有添加 Contributor、Backup MUA Admin 或 Backup MUA Operator 角色。这一限制旨在防止单一管理员拥有执行关键操作的全部权限,从而强制实现分离控制。
www.sosit.com.cn
授权生效的必要条件
仅在满足上述区域一致性和权限隔离要求后,系统才允许通过 Resource Guard 启用 MUA 功能。这确保了关键恢复操作(如还原)必须经过身份验证和授权,防止未经授权的篡改。 技王数据恢复
技术审核:邓严军|技王数据恢复实验室技术总监 www.sosit.com.cn